
„Welche Geräte wurden in den letzten dreißig Tagen nicht aktualisiert?“
Diese Frage kostete früher einen erfahrenen Administrator eine Stunde Abfragen und Nacharbeit. Heute ist sie eine Texteingabe. Das ist ein echter Fortschritt, und er wird trotzdem regelmäßig falsch verkauft.
Denn die Frage ist nicht, ob das Werkzeug antwortet. Die Frage ist, ob die Antwort stimmt.
Was kann Security Copilot in Intune konkret?
Vier Dinge, die im Alltag tatsächlich Zeit sparen.
Richtlinien erklären und Konflikte finden. Copilot fasst zusammen, was eine bestehende Richtlinie bewirkt, erklärt einzelne Einstellungen und weist auf Widersprüche zwischen Richtlinien hin. In gewachsenen Umgebungen mit Dutzenden überlagerter Profile ist das die nützlichste Einzelfunktion.
Geräteprobleme eingrenzen. Statt sich durch Berichte zu klicken, lässt sich der Zustand eines Geräts abfragen und eingrenzen, woran eine Zuweisung scheitert.
Spezialisierte Agenten. Microsoft hat vier davon in Intune eingeführt (Microsoft Learn, Security Copilot in Intune):
| Agent | Was er tut | Was er dafür braucht |
|---|---|---|
| Change Review | bewertet Freigabeanträge bei Mehr-Augen-Prinzip und empfiehlt | eingerichtete Mehrfachfreigabe |
| Device Offboarding | erkennt verwaiste oder falsch zugeordnete Geräte | ein Inventar, das dem Bestand entspricht |
| Policy Configuration | erzeugt aus Vorgaben in Klartext oder Standards konkrete Richtlinien | eine schriftliche Sicherheitsvorgabe |
| Vulnerability Remediation | priorisiert Schwachstellen nach Risiko, gestützt auf Defender-Daten | Defender im Einsatz und angebunden |
Die dritte Spalte ist der Punkt, um den es geht. Jeder dieser Agenten setzt etwas voraus, das im Unternehmen vorhanden sein muss — und in den meisten Fällen entscheidet genau das über den Nutzen.
Was ändert es nicht?
Drei Dinge, und alle drei werden im Vertriebsgespräch selten angesprochen.
Es verbessert die Datenlage nicht. Ein Assistent, der auf ein unvollständiges Inventar zugreift, gibt vollständig klingende Antworten über einen unvollständigen Bestand. Die Antwort ist nicht falsch — die Grundlage ist es. Und weil die Antwort gut formuliert ist, fällt der Unterschied nicht auf.
Es ersetzt keine Zuständigkeit. Der Agent zur Geräteaußerbetriebnahme erkennt verwaiste Geräte. Er entscheidet nicht, ob das Gerät im Ausland bei einem Mitarbeiter liegt, der noch dort ist. Diese Entscheidung braucht einen Menschen, und der muss benannt sein.
Diese Gefahr ist nicht theoretisch. In europäischen Fertigungsbetrieben laufen rund achtzig Prozent der kritischen Produktionssysteme mit bekannten Schwachstellen weiter, und nur neunzehn Prozent der Befragten halten sich für vollständig vorbereitet (ENISA-Auswertung 2025, zusammengefasst bei DeNexus). Ein Assistent, der auf diesen Bestand blickt, meldet keine Lücke — er meldet, was er sieht.
Es entlastet die Fehlersuche nur teilweise. Bei bekannten Mustern ist der Assistent schnell. Bei dem einen Gerät, das sich anders verhält als alle anderen, hilft er weniger — das ist genau der Fall, der die Zeit kostet.
Ein Werkzeug, das gute Antworten auf schlechte Daten gibt, ist gefährlicher als eines, das gar nicht antwortet.
Welche Voraussetzungen müssen erfüllt sein?
Drei technische und eine organisatorische.
Technisch braucht es eine passende Lizenzierung — Microsoft 365 E3, E5 oder Business Premium als Basis, dazu Intune-Lizenzen für die Administratoren —, Entra ID als Anmeldeverfahren für alle Nutzer und eine Prüfung der Datenhaltung, wenn regulatorische Vorgaben zum Speicherort bestehen. Dazu kommt ein Budget für die Recheneinheiten, über die Security Copilot abgerechnet wird (Microsoft Learn zu Voraussetzungen und Datenschutz).
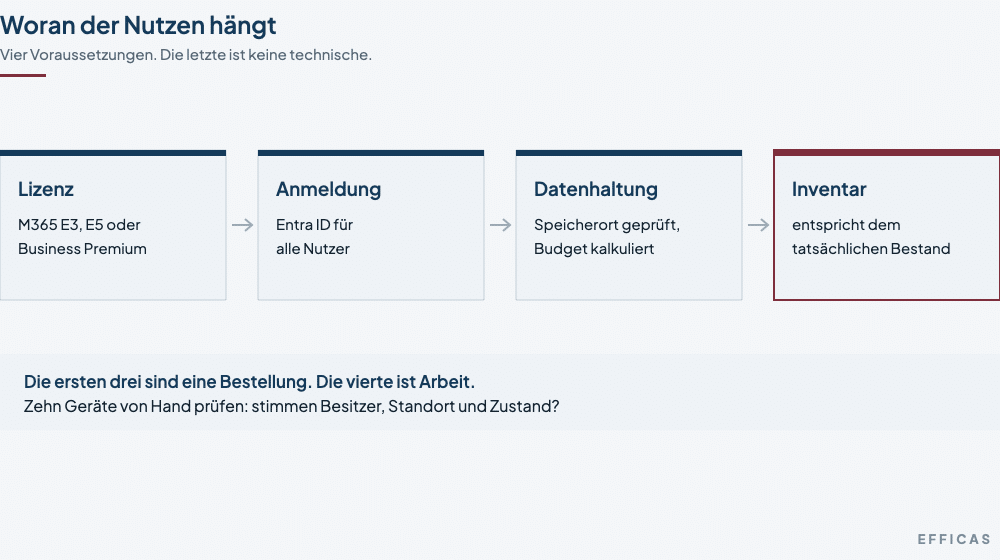
Die organisatorische Voraussetzung wiegt schwerer: ein Inventar, das der Wirklichkeit entspricht. Nicht vollständig — aber ohne Karteileichen und mit klaren Zuordnungen.
Der Test vor der Einführung
Nehmen Sie zehn Geräte aus dem Bestand und prüfen Sie von Hand: Stimmen Besitzer, Standort und Zustand? Wenn drei davon nicht stimmen, ist das Inventar die Baustelle — nicht das Werkzeug.
Wo liegt der eigentliche Hebel?
Nicht bei der Zeitersparnis je Abfrage, sondern bei der Einheitlichkeit.
In den meisten mittelständischen Umgebungen sind Richtlinien über Jahre gewachsen. Es gibt eine Basiskonfiguration, drei Ausnahmen für Fachbereiche, zwei historische Profile, die niemand mehr zuordnen kann, und eine Sonderregelung für die Geschäftsführung. Welche Einstellung am Ende auf einem konkreten Gerät greift, weiß niemand sicher.
Genau hier ist der Assistent stark: Er kann Konflikte benennen und erklären, welche Regel gewinnt. Diese Arbeit ist von Hand aufwendig und wird deshalb nicht gemacht.
Der zweite Hebel liegt bei den Schwachstellen. Ein Bericht mit vierhundert offenen Punkten führt zu keiner Handlung. Eine nach tatsächlichem Risiko sortierte Liste mit den ersten zwanzig führt zu Handlungen.
Der Anwendungsfall, der gerade am meisten wiegt
Für viele Betriebe ist das derzeit nicht die Richtlinienpflege, sondern die Windows-11-Migration.
Die Lage ist deutlicher, als sie sein müsste: Windows 10 hat am 14. Oktober 2025 den regulären Support verloren. Im August 2026 lag der Marktanteil in Deutschland trotzdem noch bei fünfundzwanzig Prozent — und ist innerhalb eines Monats um dreieinhalb Punkte gestiegen (PC Games Hardware zu den Statcounter-Zahlen).
Wer noch migriert, braucht drei Auskünfte aus dem Bestand: Welche Geräte erfüllen die Anforderungen für Windows 11? Welche brauchen neue Hardware? Und welche sind seit Monaten gar nicht mehr erschienen und damit ohnehin ein Fall für die Bereinigung?
Genau diese drei Fragen beantwortet ein gepflegtes Intune-Inventar mit Assistenzfunktion in Minuten statt in Tagen. Der Zeitgewinn ist dabei nicht der Hauptpunkt. Der Hauptpunkt ist, dass die Zahl belastbar wird — und damit die Beschaffungsentscheidung, die daran hängt.
Wer parallel Sicherheitsupdates für Windows 10 zukauft, sollte die Rechnung dazu kennen: 61 US-Dollar je Gerät im ersten Jahr, 122 im zweiten, 244 im dritten, ohne Teiljahre und mit Nachzahlungspflicht bei spätem Einstieg (Microsoft Learn, Extended Security Updates). Jedes Gerät, das die Inventarbereinigung als Karteileiche entlarvt, spart diesen Betrag unmittelbar.
Was heißt das für eine Einführung im Mittelstand?
Vier Schritte, in dieser Reihenfolge.
Erstens: Inventar prüfen. Der Handtest von oben. Er dauert einen halben Tag und entscheidet über alles Weitere.
Zweitens: Richtlinien konsolidieren, bevor der Assistent kommt. Klingt widersprüchlich, weil das Werkzeug ja genau dabei hilft. Der Punkt ist die Reihenfolge: Lassen Sie sich die Konflikte anzeigen, räumen Sie sie auf, und führen Sie erst danach breiter ein. Sonst verwaltet der Assistent das Durcheinander effizienter.
Drittens: Zuständigkeiten benennen. Wer entscheidet über die Außerbetriebnahme eines Geräts? Wer gibt eine Richtlinienänderung frei? Diese Namen brauchen die Agenten, nicht der Administrator.
Viertens: klein anfangen. Ein Anwendungsfall, ein Team, sechs Wochen. Danach messen Sie, ob die Zeitersparnis real ist — und ob sich jemand auf eine Antwort verlassen hat, die nicht stimmte.
Fazit
KI im Endpoint Management ist kein Versprechen und keine Blase. Es ist ein Werkzeug mit klar benennbarem Nutzen und ebenso klar benennbaren Voraussetzungen.
Der Nutzen entsteht dort, wo eine Arbeit heute aus Aufwandsgründen unterbleibt — Richtlinien aufräumen, Schwachstellen sortieren, Konflikte finden. Er entsteht nicht dort, wo die Grundlage fehlt.
Wenn Sie eine Sache prüfen, bevor Sie einführen: Nehmen Sie die zehn Geräte und schauen Sie nach. Das Ergebnis dieses halben Tages sagt mehr über den zu erwartenden Nutzen als jede Vorführung.
Häufige Fragen
Brauche ich zusätzliche Lizenzen für Copilot in Intune?
Ja. Vorausgesetzt wird eine Basislizenz aus Microsoft 365 E3, E5 oder Business Premium sowie eine Intune-Lizenz für die Administratoren, die den Assistenten nutzen. Dazu kommt ein Verbrauchsbudget für Security Copilot, das getrennt abgerechnet wird — es gehört in die Wirtschaftlichkeitsrechnung, weil es mit der Nutzung steigt.
Was passiert, wenn unser Geräteinventar unvollständig ist?
Sie bekommen vollständig klingende Antworten über einen unvollständigen Bestand. Das ist die eigentliche Gefahr: Nicht die falsche Antwort, sondern die überzeugend formulierte auf einer Grundlage, die niemand mehr hinterfragt. Deshalb gehört die Inventarprüfung vor die Einführung und nicht danach.
Ersetzt Copilot in Intune einen Administrator?
Nein. Es verschiebt die Arbeit von Abfragen und Berichten hin zu Bewertung und Entscheidung. Der Bedarf an fachlichem Urteil steigt eher, weil die Vorschläge geprüft werden müssen — ein Assistent kann sicher wirkende, aber veraltete oder falsche Ergebnisse liefern.
Wo liegen unsere Daten, wenn wir Copilot einsetzen?
Das hängt von der Konfiguration des Mandanten ab und sollte vor der Einführung geprüft werden, insbesondere bei regulatorischen Vorgaben zum Speicherort. Microsoft dokumentiert die Einstellungen zur Datenhaltung; wer unter NIS2 oder branchenspezifische Vorgaben fällt, sollte das Ergebnis schriftlich festhalten.
Womit fange ich an, wenn die Umgebung historisch gewachsen ist?
Mit den Richtlinienkonflikten. Lassen Sie sich anzeigen, welche Profile sich überlagern und welche Einstellung am Ende greift. Diese Aufräumarbeit ist von Hand zu aufwendig und wird deshalb nie gemacht — sie ist der Anwendungsfall mit dem klarsten Nutzen und dem geringsten Risiko.
Passend dazu
- KI im IT-Projektmanagement: Werkzeug ja, Verantwortung nein — KI im Projektmanagement: was sie abnimmt, was nicht
- IT/OT-Konvergenz: Verantwortung klar regeln — Governance über verteilte Umgebungen hinweg
- NIS2, KI und alte Systeme: wenn alles gleichzeitig drückt — Warum Governance vor Features kommt